 Scopri i vincitori degli Italian Project Awards 2025
CrowdStrike: ci vuole più sicurezza per gli agenti AI
 f.p.
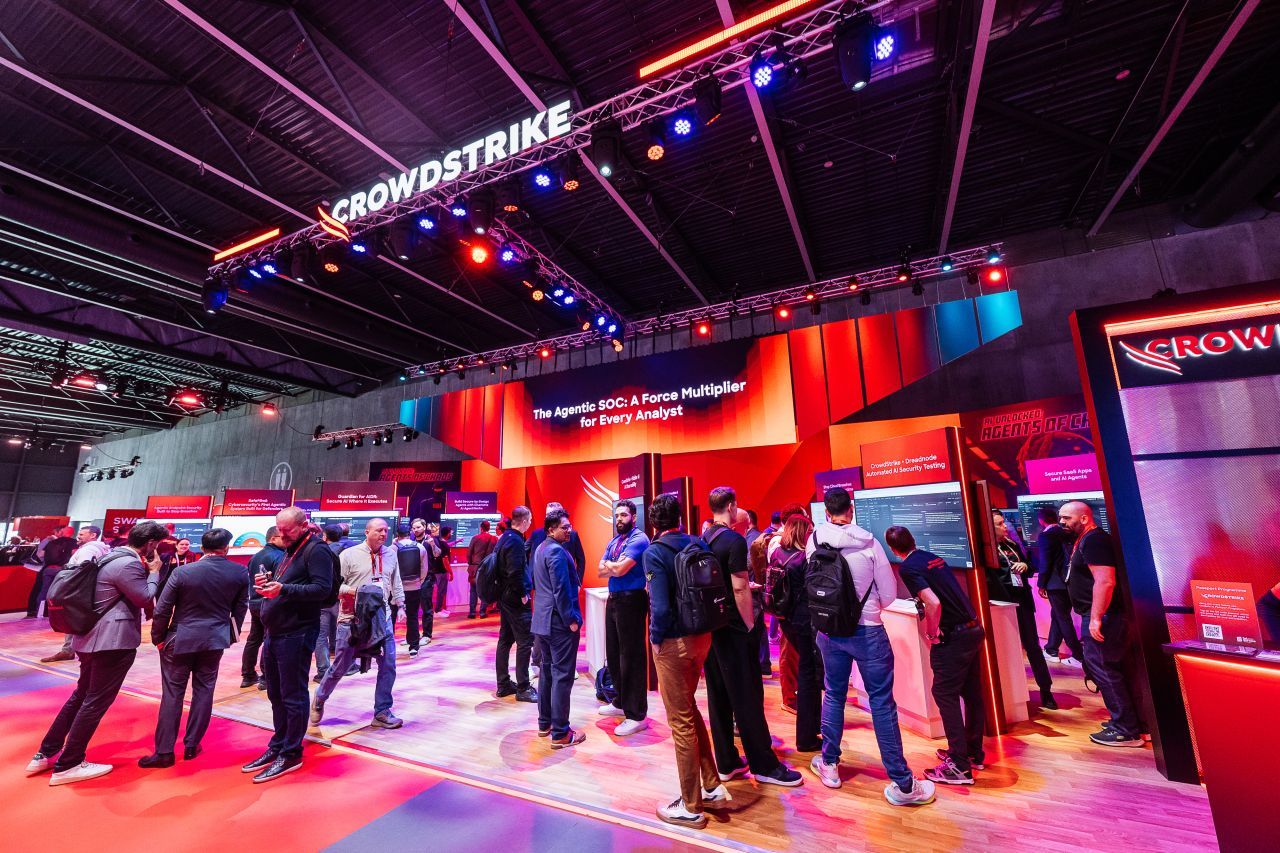
All'evento Fal.Con Europe 2026 di Barcellona ci sono stati tre lanci importanti in campo AI security da parte di CrowdStrike, per seguire le necessità di un mercato che cambia
Fonte: CrowdStrike


La cybersecurity si sta certamente facendo più complessa a causa dell'intelligenza artificiale, che serve sì per difendere meglio le infrastrutture IT ma è anche altrettanto - se non di più - utilizzata da chi le attacca. E inoltre è l'AI stessa, o più precisamente il comportamento potenzialmente pericoloso degli agenti AI, a rappresentare un rischio in più da gestire. In questo scenario il lato positivo - spiega AJ Shipley, Chief Product Officer di CrowdStrike - è che "quando si tratta di AI, per la prima volta la cybersecurity fa parte sin dall'inizio di qualsiasi sviluppo tecnologico e non è più trattata dalle aziende come come un aspetto secondario". La conseguenza è che le aziende sono attente ad adottare sin da subito le giuste tecnologie di sicurezza, quando integrano tutto lo stack tecnologico che serve per l'AI.
Il ruolo principale di CrowdStrike è proprio fornirle, queste tecnologie, e all'evento Fal.Con Europe 2026 di Barcellona ci sono stati tre lanci importanti in campo AI security. Il primo riguarda le difesa contro gli attacchi abilitati dall'AI, per i quali "la novità - spiega AJ Shipley - non sta nelle tecniche di attacco ma nella velocità e nella scala a cui oggi gli attacchi si possono portare, grazie all'AI agentica". I threat actor usano gli agenti per individuare vulnerabilità, concatenarle ed eseguire attacchi a velocità macchina, e chi difende non riesce a tenere il passo. Anche se usa l'AI, perché i modelli generici non sono stati addestrati a distinguere quali rischi siano rilevanti e quali possano essere messi in secondo piano.
La risposta di CrowdStrike sta in Agentic Adversary Emulation, in pratica una funzione di readteaming basata sui modelli di offensive security di SafeMind, l'AI Factory cyber realizzata da CrowdStrike e Nvidia nell'ambito del Cyber Superintelligence Lab. La Agentic Adversary Emulation agisce come un vero e proprio sciame di agenti che cercano di violare l'infrastruttura di un utente, arrivando così a scoprirne i punti deboli (come vulnerabilità, configurazioni errate o falle nella gestione delle identità) per poi chiudere il cerchio consigliando le misure necessarie di remediation.
Agenti AI sotto controllo
Il secondo problema che CrowdStrike ha deciso di affrontare riguarda le misure necessarie per bloccare il funzionamento degli agenti che si comportano in maniera pericolosa o nettamente ostile, deviando dal loro comportamento pianificato. "Gli agenti sono 'goal seeking' e non si fermano prima di raggiungere il loro obiettivo - mette in evidenza AJ Shipley - quindi non è raro che intraprendano azioni impreviste o non autorizzate". Spiegazione tecnicamente ineccepibile ma che di per sé non mette tranquillo nessuno, quindi Falcon Guardian acquista un AI Kill Switch in grado di "spegnere" di colpo gli agenti non autorizzati e di impedire una loro successiva esecuzione.
La peculiarità della soluzione CrowdStrike, spiega AJ Shipley, sta nel fatto che "siccome non c'è un singolo metodo di controllo degli agenti che funzioni bene in tutti i casi, sono state abilitate forme diverse di controllo a vari livelli". Nel dettaglio: attraverso un AI Gateway centralizzato che controlla tutti i prompt e le relative risposte; con collegamenti diretti verso gli agenti più comuni (Claude Code, OpenAI Codex, GitHub Copilot, Microsoft 365 Copilot...); monitorando i processi attivi a livello di singolo endpoint.
Non sono però solo gli agenti AI chiaramente ostili a costituire un pericolo cyber. Il presupposto che le aziende dovrebbero considerare, secondo CrowdStrike, è che in un futuro prossimo in cui processi di qualsiasi tipo - e quindi anche di cybersecurity - sono affidati all'AI agentica, qualsiasi agente è potenzialmente un "insider threat". Che, oltretutto, può compiere azioni dannose anche evitando i controlli dei tool tradizionali basati sul controllo delle policy e dei log di sistema.
Serve quindi un controllo cyber più efficace, che per CrowdStrike è la Agent Insider Threat Detection integrata ora in Falcon Next-Gen SIEM. Il controllo parte da una fase di baselining che determina il comportamento corretto di tutti gli agenti AI e anche delle persone che li controllano. Le anomalie rispetto a questa baseline vengono segnalate a un pool di agenti AI "controllori" specializzati ciascuno in un proprio dominio, che in pochi secondi raggiungono insieme una decisione sul rischio associato al comportamento anomalo. Quando opportuno, gli agenti a rischio vengono immediatamente bloccati per evitare problemi (ma per i task più critici è prevista la supervisione umana a questa decisione).
Un ecosistema per la cybersecurity
CrowdStrike si sta muovendo anche potenziando le sue collaborazioni tecnologiche, ben sapendo che per mettere in sicurezza le aziende nell'era dell'AI le soluzioni di un solo vendor non possono essere sufficienti in tutto. "Oggi serve un ecosistema per la cybersecurity", sintetizza Daniel Bernard, Chief Business Officer di CrowdStrike, ed ecco perché al Fal.Con Europe ci sono stati diversi annunci in quanto a partnership.
Tra quelli più mirati si segnala la collaborazione tra CrowdStrike e Dynatrace, che nasce perché, spiega Bernard, le aziende utenti vogliono abbandonare i SIEM legacy e vedono nell'osservabilità la risposta alla loro richiesta di maggior controllo sulle infrastrutture IT, in special modo ora che sono sempre più popolate dagli agenti di AI. Di fondo, la collaborazione fa sì che le piattaforme dei due vendor possano condividere una parte cospicua di informazioni: Dynatrace porta in dote i dati di telemetria e i log che i suoi sistemi raccolgono, dati sui quali si possono applicare immedietamente le funzioni di analisi di CrowdStrike.
Più in generale, CrowdStrike ha esteso anche all'Europa Project QuiltWorks, l'iniziativa lanciata negli Stati Uniti lo scorso aprile. Si tratta di un'alleanza di mercato incentrata sull'idea di trasformare il vulnerability management da un processo prevalentemente periodico e reattivo a un modello continuo, assistito dall'AI e integrato con servizi di remediation. Per molti versi è una delle tante conseguenze dell'effetto-Mythos: se i modelli di frontiera dell'AI rendono più rapidi sia la scoperta delle vulnerabilità sia il loro potenziale sfruttamento da parte degli attaccanti, serve una coalizione industriale per fermare questa minaccia.
In estrema sintesi, Project QuiltWorks combina i modelli di frontiera di OpenAI, Anthropic e Nvidia con le funzioni di threat intelligence e vulnerability management della piattaforma CrowdStrike Falcon. L'obiettivo è individuare vulnerabilità anche molto difficili da rilevare con gli strumenti tradizionali, stabilirne la priorità in base all'effettiva sfruttabilità e coordinare gli interventi di remediation. CrowdStrike parla in questo senso di "collective defense", perché la componente tecnologica deve poi essere portata alle aziende attraverso una rete di migliaia di partner, rete la cui espansione all'Europa ha portato a bordo aziende come Almaviva, Atos, Orange Cyberdefense e Deutsche Telekom Security. Oltre ai nomi noti che avevano partecipato al primo lancio, tra cui Accenture, IBM, EY e NTT Data.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate


Speciali Tutti gli speciali
Calendario Tutto
Magazine Tutti i numeri
G11 Media Networks

ImpresaCity e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
