 Scopri i vincitori degli Italian Project Awards 2025
Quantum computing: prepararsi al Q-day
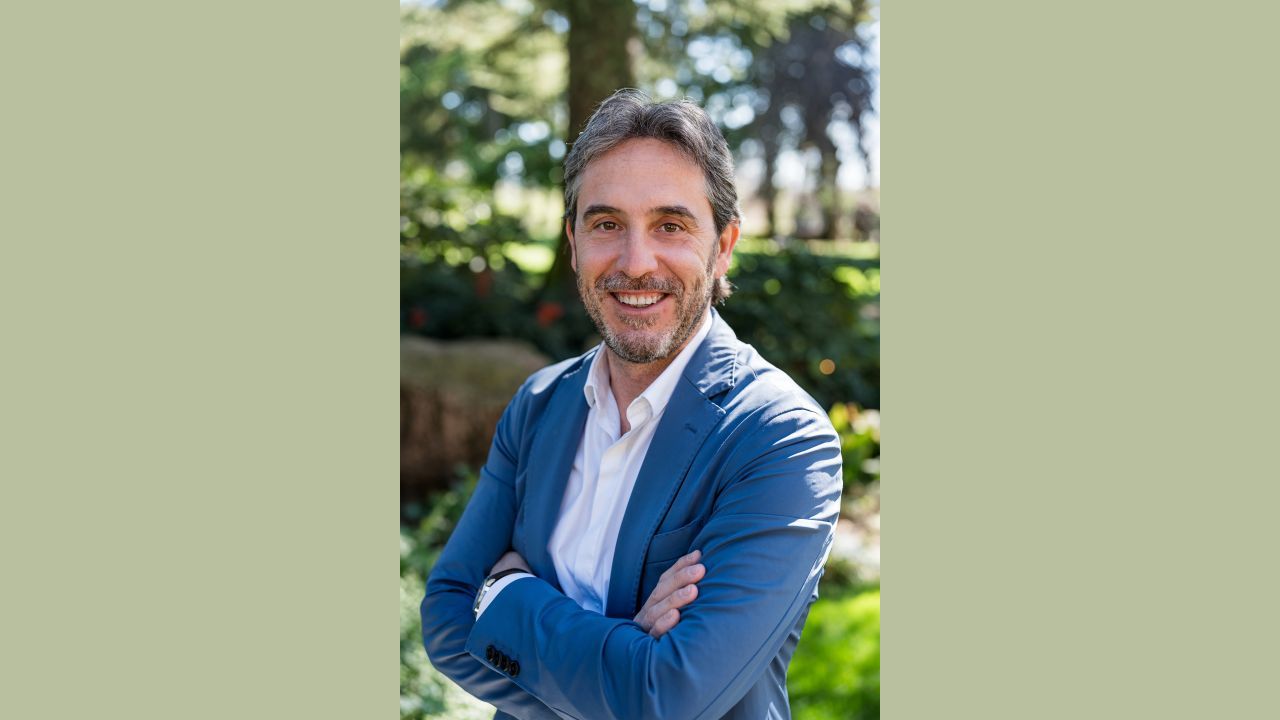
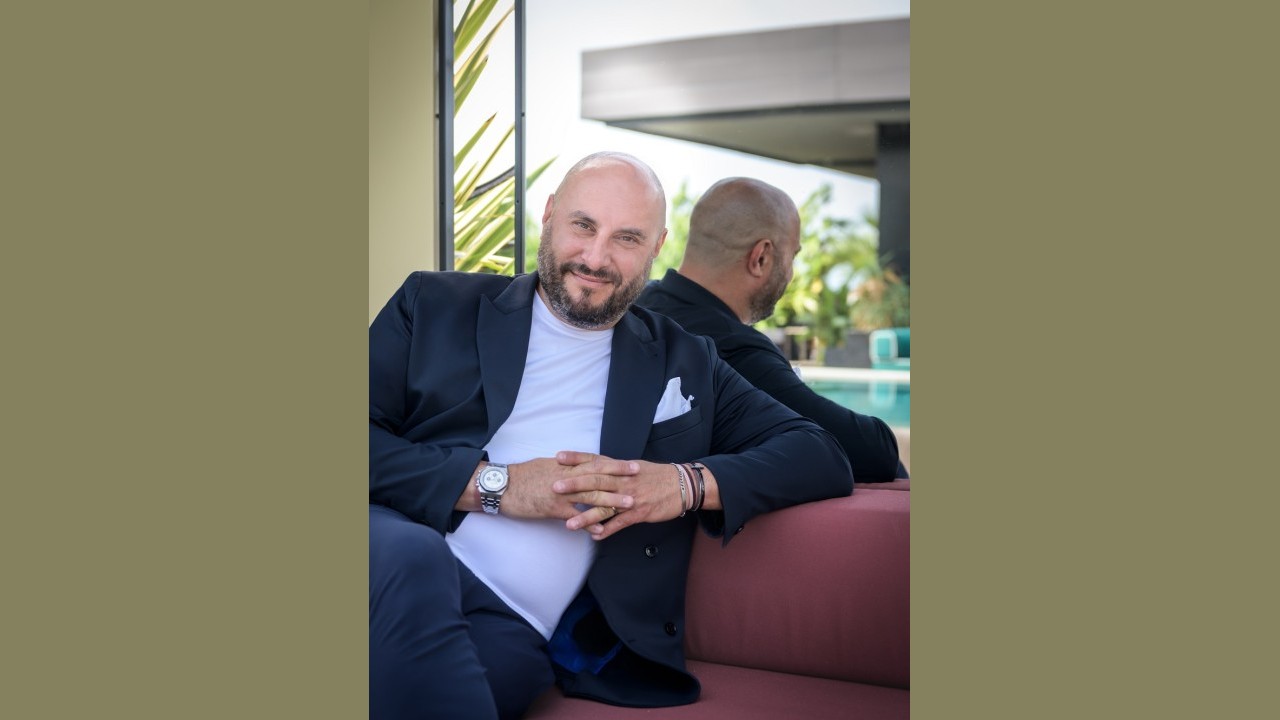
 Fabio Grassini
I quattro passi indispensabili per mettere in sicurezza oggi il cloud ibrido in vista del giorno in cui vi sarà un computer quantistico crittograficamente rilevante
Fonte: immagine fornita da agenzia


Il Q-Day, ovvero il giorno in cui avremo un computer quantistico crittograficamente rilevante, non è più così lontano. E non è più solo una possibilità teorica o un’ipotesi matematica. Al contrario, questo evento si sta rapidamente trasformando in una scadenza reale che mette sotto pressione i team di sicurezza, chiamati a prepararsi e pianificare le proprie azioni già da oggi. Attori malevoli stanno già adottando strategie di harvest now, decrypt later, intercettando e archiviando traffico cifrato, proprietà intellettuale e log aziendali con l’obiettivo di decifrarli non appena l’hardware quantistico lo renderà possibile.
È una minaccia da prendere sul serio, iniziando ad agire prima che possa trasformarsi in una crisi irreparabile. La crittografia post-quantistica (PQC) non può più essere considerata una semplice casella da spuntare nel processo di compliance, ma rientra urgentemente tra le componenti essenziali della resilienza digitale. Per questo, la priorità non è aggiungere protezioni a valle, ma integrare capacità quantum-safe nei livelli fondamentali dell’infrastruttura hybrid cloud, in modo da proteggere gli asset digitali e arrivare preparati a ciò che verrà.
L’urgenza, del resto, non è soltanto tecnologica. È ormai anche strategica e istituzionale. Nel giugno 2025, gli Stati membri dell’Unione Europea, con il supporto della Commissione, hanno pubblicato una roadmap comune per accelerare l’adozione della crittografia post-quantistica. L’indicazione è chiara: tutti gli Stati membri dovrebbero avviare la transizione entro la fine del 2026, mentre la protezione delle infrastrutture critiche dovrà essere portata a standard quantum-safe il prima possibile e comunque non oltre la fine del 2030. Il punto, quindi, non è chiedersi se si abbia la certezza assoluta che entro il 2030 esisterà un computer quantistico in grado di compromettere gli algoritmi attuali. La vera domanda è un’altra: si è davvero certi che non accadrà? Le organizzazioni che aspetteranno l’arrivo di quel momento per iniziare il percorso di migrazione rischiano di trovarsi in ritardo di anni, con dati archiviati che potrebbero essere già esposti.
In questo scenario, ci sono quattro passaggi concreti che le aziende possono mettere subito in atto.
1
Mappare la propria impronta crittografica nel cloud ibrido
Non si può difendere ciò che non si vede. E nella maggior parte delle organizzazioni la superficie crittografica è molto più ampia di quanto emerga a prima vista. Milioni di connessioni software automatizzate si basano ancora su algoritmi di sicurezza pubblica legacy, vulnerabili in uno scenario post-quantistico. Per questo i team di sicurezza devono innanzitutto capire dove i dati vengono cifrati, dove si generano le chiavi digitali e come queste dipendenze si distribuiscono attraverso gli ambienti ibridi.
Questa attività di mappatura sposta inevitabilmente il focus su asset ad alto valore, come i pesi dei modelli di intelligenza artificiale e i log di training.
Il primo passo, quindi, è valutare le piattaforme software di base per individuare standard di sicurezza obsoleti, componenti hardcoded e dipendenze non più adeguate, assicurandosi che i livelli infrastrutturali fondamentali offrano visibilità chiara sulle comunicazioni di rete interne. Dove possibile, l’adozione di algoritmi avanzati e resistenti agli attacchi quantistici consente agli operatori di abilitare da subito standard quantum-safe per l’incapsulamento delle chiavi nelle comunicazioni core tra host. Questo permette di misurare in condizioni reali l’impatto su performance applicative, overhead computazionale e latenza, prima di estendere questi meccanismi ai workload in produzione.
2
Testare le primitive crittografiche di nuova generazione in ambienti non di produzione
La transizione verso una sicurezza quantum-resistant richiede di capire come i nuovi metodi crittografici influenzino concretamente il comportamento dell’intero stack: dalle applicazioni alla rete, fino ai tempi di risposta e al carico elaborativo.
Per questo i team di sicurezza devono poter contare su strumenti pratici che consentano di testare il comportamento reale in ambienti controllati, andando oltre gli esperimenti isolati a livello applicativo.
In questo percorso, affidarsi a piattaforme che implementano policy quantum‑resistant fin dalle librerie di sicurezza sottostanti assume un valore strategico. Un approccio di questo tipo rende possibile una protezione end-to-end nativa, con integrazione out-of-the-box del control plane, e riduce il peso che altrimenti ricadrebbe sui singoli team di sviluppo. In pratica, gli sviluppatori non devono riscrivere il codice o gestire direttamente la complessità della selezione algoritmica. Anche se le implementazioni complete in produzione richiederanno inevitabilmente ulteriori validazioni tecniche per identificare le configurazioni più adatte ai diversi contesti enterprise, queste piattaforme offrono già oggi un meccanismo concreto per verificare la compatibilità software e preparare i team infrastrutturali alla migrazione più ampia.
3
Spostare la sicurezza dal livello applicativo alla piattaforma
Pensare di demandare a ogni singolo team di sviluppo la riscrittura manuale delle applicazioni per supportare la crittografia post-quantistica significa introdurre attrito operativo, allungare le tempistiche e moltiplicare il rischio di errori di configurazione.
Per comprenderne il valore in termini di business, si può usare un’analogia semplice: ogni connessione applicativa è come una telefonata cifrata. Un attore malevolo non ha bisogno di capirla oggi; gli basta registrarla. Oggi quella registrazione può sembrare incomprensibile, ma il problema è che le registrazioni non scadono. E se in futuro un computer quantistico sarà in grado di decifrarle, quelle informazioni diventeranno improvvisamente leggibili. Questo significa che ogni “conversazione di dati” che avviene oggi – dai dataset di training diretti verso un cluster GPU, ai pesi di un modello replicati tra siti diversi, fino agli agent che si scambiano credenziali – è già potenzialmente esposta alla logica harvest now, decrypt later.
Per questo la risposta più efficace è intervenire a livello di piattaforma, adottando meccanismi crittografici progettati per resistere agli attacchi quantistici direttamente nell’infrastruttura, in modo che ciò che viene intercettato oggi resti incomprensibile anche domani, senza costringere i team applicativi a intervenire sul codice.
La sicurezza quantistica, in questo senso, è già una questione concreta per la protezione degli asset AI in transito: dati di training proprietari, pesi dei modelli, log degli agenti e comunicazioni tra workload. L’adozione di strumenti di networking sicuro a livello di piattaforma consente alle organizzazioni di testare connessioni post-quantistiche e di proteggere immediatamente le comunicazioni tra container da possibili intercettazioni, senza richiedere modifiche al codice sorgente delle applicazioni.
4
Recuperare il pieno controllo operativo su dati e ambienti di esecuzione
La vera preparazione quantistica richiede molto più dell’aggiornamento delle chiavi crittografiche. Richiede piena autorità su dove risiedono i dati, su come si muovono nell’infrastruttura e su dove vengono eseguiti i workload. Rinunciare a questo controllo, delegandolo interamente a un control plane centralizzato nel cloud pubblico, espone l’organizzazione a vulnerabilità operative che dipendono da decisioni, policy e vincoli architetturali non direttamente governabili.
Per questo le organizzazioni devono rafforzare il proprio controllo infrastrutturale, ad esempio utilizzando ambienti isolati di piattaforma per mantenere separazioni rigorose tra i carichi di lavoro e verificare che i percorsi dei dati non attraversino aree o giurisdizioni in cui il “carico digitale” possa essere compromesso. Questa strategia può essere ulteriormente rafforzata integrando soluzioni hardware-enforced, come i confidential container, per proteggere i dati sensibili anche mentre sono in uso.
La vera priorità è iniziare adesso
Non è necessario aspettare il Q-day per iniziare a prepararsi. Il primo passo è molto concreto: censire la propria impronta crittografica e capire da quali algoritmi, protocolli e lunghezze di chiave dipendono oggi applicazioni, sistemi e comunicazioni.
È da qui che passa una preparazione credibile: visibilità, test, protezione a livello di piattaforma e controllo dell’infrastruttura. In un contesto in cui il rischio quantistico si intreccia sempre di più con resilienza, sovranità e continuità operativa, rinviare questa transizione significherebbe esporsi inutilmente. Prepararsi oggi, invece, significa porre solide basi per proteggere nel tempo dati, workload e capacità di innovazione.
Fabio Grassini (nella foto di apertura) è Regional Enterprise Sales Director di Red Hat Italia
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate




Speciali Tutti gli speciali
Calendario Tutto
Magazine Tutti i numeri
G11 Media Networks

ImpresaCity e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
