 Scopri i vincitori degli Italian Project Awards 2025
Broadcom, più sicurezza per gli hypervisor con VMware HyperArmor
 Edoardo Bellocchi
Con l’AI di frontiera che cambia il panorama delle minacce, arriva una protezione unica e zero-day per gli ambienti VMware Cloud Foundation, senza tempi di inattività, aggiornamenti software o agent installati all’interno delle macchine virtuali


È noto che l’AI sta trasformando anche l’intera catena degli attacchi cyber: “quello che nell’era pre-AI dei ransomware richiedeva mesi di ricognizione, movimenti laterali e preparazione dell’attacco, oggi può avvenire nel giro di pochi minuti”, esordisce Prashanth Shenoy. VP of Product Marketing della VMware Cloud Division di Broadcom, presentando VMware HyperArmor, la nuova soluzione progettata per rafforzare la protezione degli ambienti VMware Cloud Foundation (VCF) a livello di hypervisor, contribuendo a ridurre le finestre di esposizione alle minacce senza interrompere i carichi di lavoro che dipendono dall’host.
Sicuro e affidabile
La nuova realtà delle minacce nell’era dell’AI di frontiera incide direttamente sulle cosiddette tre V della cybersecurity moderna: volume, velocità e varietà delle minacce, in un contesto che mette sotto pressione non solo i CISO, ma anche CIO e CEO, chiamati a gestire rischi sempre più rapidi e difficili da contenere. Per esempio, non sono poche le aziende che continuano a seguire cicli di aggiornamento che possono durare mesi, mentre le vulnerabilità vengono sfruttate ormai in tempi molto più brevi: “non si possono applicare patch alla velocità delle macchine, con le aziende che hanno bisogno di tempo per testare e distribuire gli aggiornamenti, mentre però gli attacchi AI-driven non aspettano”, prosegue Prashanth Shenoy, sottolineando che è da qui che nasce la necessità di introdurre livelli di sicurezza intrinseca in ogni strato dell’infrastruttura IT, dall’hardware fino alle applicazioni.
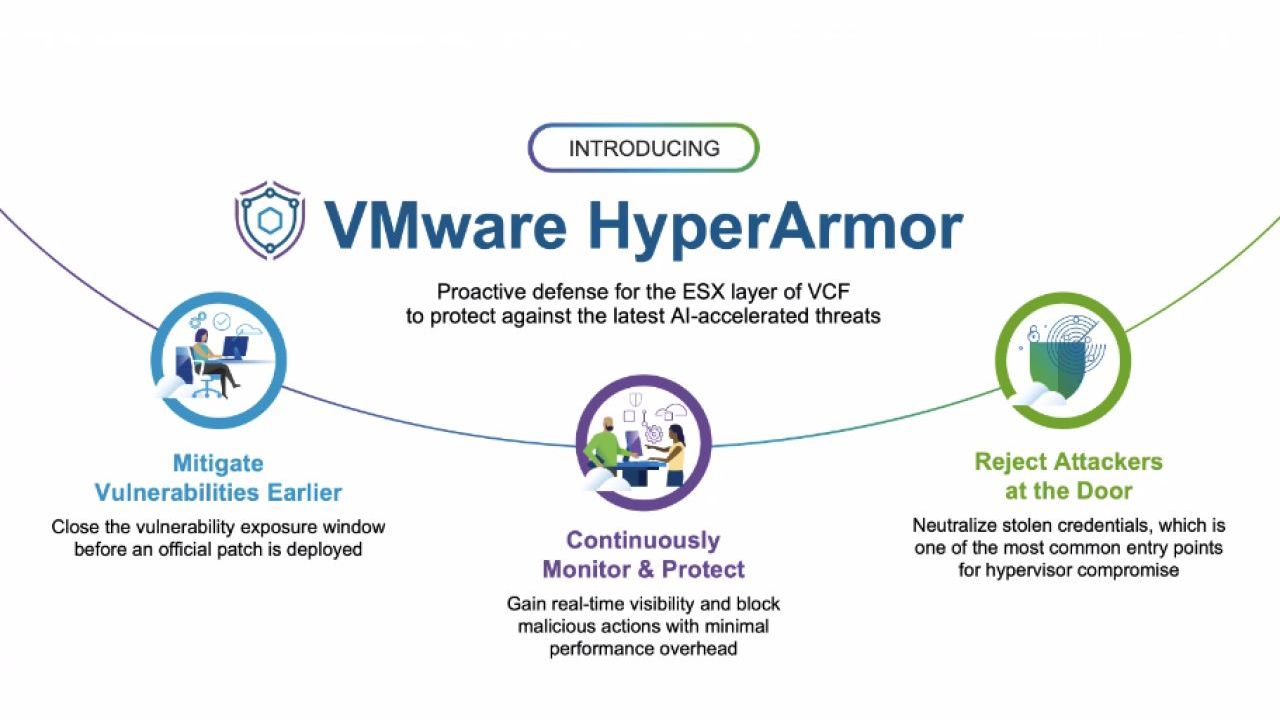
È proprio in questo contesto che si inserisce VMware HyperArmor, la nuova soluzione sviluppata per proteggere gli host ESX che costituiscono il cuore dell’infrastruttura VMware Cloud Foundation: l’obiettivo non quello di sostituire le patch ufficiali, ma di ridurre la cosiddetta “vulnerability exposure window”, ovvero il periodo che intercorre tra la scoperta di una vulnerabilità e l’applicazione dell’aggiornamento correttivo. In altre parole, la nuova soluzione adotta un approccio diverso, consentendo l’esecuzione sull’host esclusivamente di ciò che è considerato “sicuro e affidabile”: con VMware vDefend, che già offre funzionalità di virtual patching per il livello di rete di VMware Cloud Foundation, VMware HyperArmor estende ora questa protezione anche al componente hypervisor stesso, consentendo di “chiudere o ridurre drasticamente la finestra di esposizione prima ancora che venga distribuita la patch ufficiale”, sottolinea Prashanth Shenoy.
Tre funzionalità
Nel dettaglio, VMware HyperArmor, compatibile con VMware ESX 8.x e versioni successive, integra tre funzionalità per rafforzare la sicurezza degli host di VMware Cloud Foundation, la prima delle quali, ovvero il virtual patching a livello host, rileva e blocca le azioni malevole prima che sfruttino eventuali vulnerabilità, senza richiedere riavvii o aggiornamenti software. Affiancandosi alla protezione di rete offerta da VMware vDefend, riduce le finestre di esposizione e permette ai team IT di applicare le patch ufficiali con maggiore flessibilità.
I Positive Host Security Guardrails definiscono invece una baseline di sicurezza che autorizza l’esecuzione dei processi e degli script conosciuti, bloccando quelli non approvati. La protezione opera a livello di infrastruttura, senza agent nelle macchine virtuali, e consente agli amministratori di autorizzare nuovi script mantenendo il monitoraggio continuo e un impatto minimo sulle prestazioni.
Infine, l’autenticazione multifattore (MFA) per l’accesso SSH a ESX aggiunge alle credenziali standard una password temporanea monouso (OTP). In questo modo, anche se un attaccante sottraesse la password root, non potrebbe accedere alla riga di comando senza superare il secondo fattore di verifica.
Sinergie di sicurezza
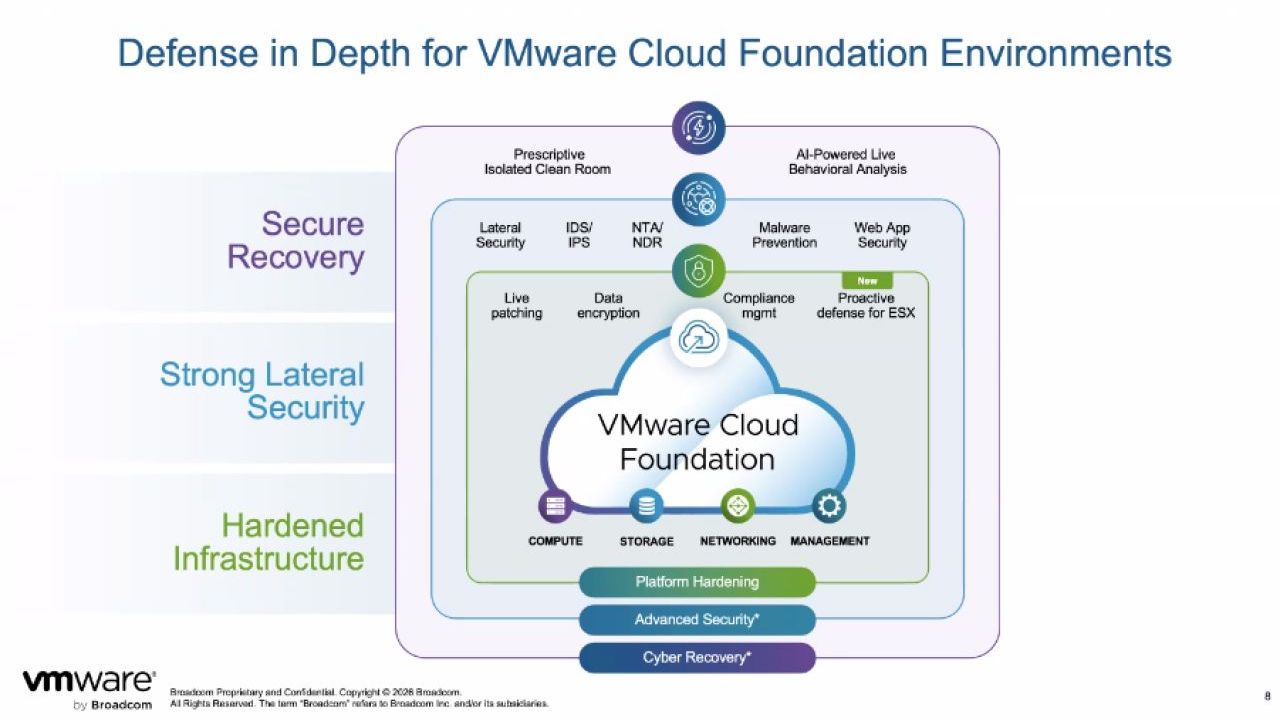
Broadcom sottolinea inoltre che VMware HyperArmor opera in sinergia con le più ampie funzionalità di sicurezza di VMware Cloud Foundation, offrendo un approccio integrato e multilivello alla protezione dell’infrastruttura. VMware Cloud Foundation è progettata con impostazioni di sicurezza avanzate già integrate e include funzionalità chiave come la gestione centralizzata delle identità, la crittografia data-at-rest e data-in-transit e il live patching di VMware vSphere, che consente di applicare aggiornamenti critici all’hypervisor senza interrompere i carichi di lavoro o portare gli host in modalità di manutenzione completa.
VMware HyperArmor aggiunge un livello di protezione proattiva per l’hypervisor, bloccando gli exploit che tentano di sfruttare l’esecuzione di processi non autorizzati e prevenendo il furto di credenziali. Parallelamente, VMware vDefend rafforza la sicurezza laterale dell’ambiente grazie a funzionalità di micro-segmentazione, rilevamento avanzato delle minacce e prevenzione degli attacchi. Attraverso l’ispezione approfondita del traffico di rete, vDefend è in grado di bloccare exploit emergenti e fornire capacità di virtual patching a livello di rete. Insieme, questi livelli di protezione offrono ai clienti una strategia di defense-in-depth che copre in modo coordinato infrastruttura, rete e hypervisor.
Infine, Broadcom fa sapere che il lancio di HyperArmor rappresenta solo una tappa di un percorso più ampio, visto che l’azienda prevede di continuare a investire sulla sicurezza come elemento fondamentale della strategia VMware Cloud Foundation: “negli ultimi mesi la sicurezza è stata una delle principali aree di innovazione per il private cloud, e HyperArmor è la nostra risposta al nuovo panorama delle minacce guidate dall’AI, ma ci saranno molte altre innovazioni in arrivo”, conclude Prashanth Shenoy.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Magazine Tutti i numeri
G11 Media Networks

ImpresaCity e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
