 Scopri i vincitori degli Italian Project Awards 2025
Gartner: le cinque cose che devono fare adesso i CISO
 Redazione ImpresaCity
I CISO devono usare i prossimi mesi per sviluppare le basi tecnologiche e procedurali che permettano, già nel 2027, di approcciare in modo adeguato le nuove sfide della cybersecurity


Il 2026 sta finendo ma secondo Gartner non è ancora tempo, per i CISO, di rilassarsi: ci sono cinque mosse che i Chief Information Security Officer devono compiere nei prossimi mesi per cercare di stabilizzare il loro metaforico campo di gioco in azienda. Campo di gioco che in questo 2026 è stato reso decisamente più difficile da tanti nuovi rischi cyber che sono approdati anche nei Consigli d'Amministrazione: dalle questioni legate all'AI sino alla quantum security.
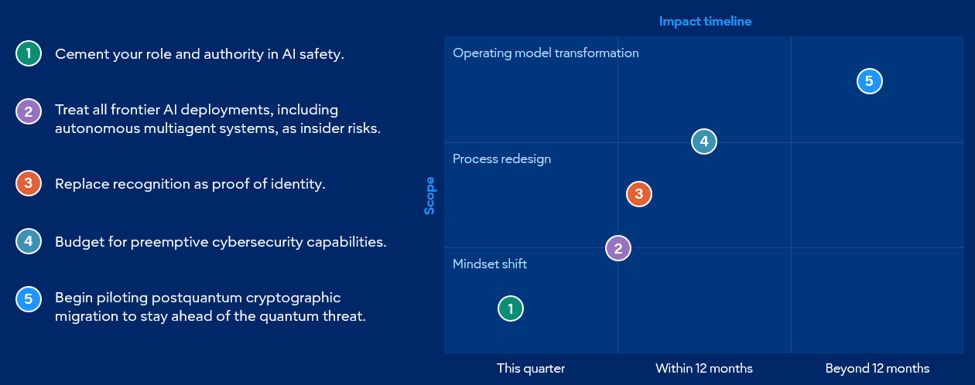
Il primo consiglio che Gartner dà ai CISO è quello di consolidare il proprio ruolo come "autorità aziendale" quando si tratta di sicurezza dell’intelligenza artificiale. Il punto chiave che le aziende devono comprendere è che la sicurezza dell'AI non è tanto e solo la sicurezza dei modelli in uso quanto la sicurezza dell’infrastruttura dell’AI e dell’interazione tra modelli e sistemi di controllo.
Serve insomma una visione "full stack" dell'AI anche lato sicurezza, e sono i CISO quelli meglio posizionati per promuovere la governance interna dell'AI e la sua implementazione sicura. Se si presentano come autorità di fatto in materia di sicurezza dell’AI all’interno dell’azienda, i CISO si danno un’opportunità significativa per far crescere il proprio ruolo e andare oltre l'idea che il loro compito sia sempre e solo reattivo di fronte ad incidenti che sono già avvenuti.
 Fonte: Gartner
Il secondo messaggio che Gartner dà è sempre collegato all'AI: i CISO devono trattare tutte le implementazioni più evolute dell'AI come rischi interni. In pratica, considerare ogni agente AI come un potenziale insider threat. La maggioranza (il 54%, secondo Gartner) delle organizzazioni non segue un approccio strutturato specifico per limitare l’accesso degli agenti AI ai dati e alle risorse d'impresa, oppure vi adatta quello già adottato per la gestione dei dipendenti umani. Questo è un problema, sostiene Gartner, e i CISO dovrebbero intervenire preventivamente limitando i privilegi dei workflow multi-agente.
Terzo consiglio: a garantire l'identità di una persona non può più essere il fatto che in qualche modo viene riconosciuta come tale. Il concetto sembra controintuitivo (se riconosci una persona, non è lei?) ma va accettato nell'era dei deepfake sempre più diffusi. I CISO devono quindi riprogettare i processi aziendali in cui il riconoscimento "classico" di una identità basta ad autorizzare decisioni o azioni di rilievo. Serve un approccio multi-livello alla gestione delle identità, tale da ridurre il rischio di deepfake.
Un'altra mossa che i CISO devono fare è organizzarsi sempre più per mettere in atto funzioni preventive di cybersecurity. I threat actor più evoluti (e non solo quelli) possono sfruttare i punti deboli cyber di un'azienda e violarla in pochissimo tempo, troppo poco perché le normali capacità di detection and response siano sufficienti a difenderla. I CISO devono quindi focalizzarsi su misure preventive che possano portare loro un vantaggio significativo nei confronti degli attaccanti.
Bisogna guardare avanti - è l'ultimo input di Gartner - anche quando si tratta di quantum computing. Bisogna cioè lavorare già da ora alla transizione verso la crittografia post-quantistica, perché farlo più avanti significa affrontare più costi e più complessità. Secondo Gartner, però, il 51% dei CISO non ha ancora attivato alcun progetto di Post-Quantum Cryptography. Ed è un problema, sottolineano gli analisti, perché passare alla PQC non significa fare un semplice aggiornamento tecnologico ma adottare un modello operativo trasversale della cybersecurity sensibilmente diverso da quello attuale.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate


Speciali Tutti gli speciali
Calendario Tutto
Magazine Tutti i numeri
G11 Media Networks

ImpresaCity e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
