 Scopri i vincitori degli Italian Project Awards 2025
La sicurezza parte sempre dagli endpoint
 Davide Balladore
L’evoluzione del Quantum computing e AI stanno cambiando gli equilibri, ma gli endpoint rimangono sempre un punto di attenzione in ambito cybersecurity
Fonte: Canon


Le minacce alla sicurezza informatica sono in continua evoluzione, ma un fattore rimane costante: gli endpoint di un'organizzazione che i criminali informatici cercano solitamente di sfruttare. Questo continua a essere vero anche se le tecnologie di nuova generazione, l'intelligenza artificiale e il quantum computing, stanno ridefinendo il panorama della cybersecurity. Tuttavia, il successo degli attacchi non è dovuto a una proliferazione di nuovi metodi di aggressione e vulnerabilità. Al contrario, i nuovi trend e l’evoluzione dell'AI vengono utilizzate per sfruttare i punti deboli già noti nella sicurezza degli endpoint, ma in modo più rapido e su scala più ampia.
La crescente attenzione verso questi rischi trova conferma anche nelle analisi degli osservatori di settore. Non a caso Canon è stata recentemente riconosciuta per il sesto anno consecutivo come leader nel report Print Security Landscape 2026 di Quocirca, che ha evidenziato la completezza del suo approccio alla sicurezza della stampa, basato su principi secure-by-design, controllo degli accessi orientato all'identità e protezione dell'intero ciclo di vita dei dispositivi.
Gli endpoint rimangono un obiettivo primario per i criminali informatici a causa del loro accesso ai dati e dell'ampiezza delle potenziali superfici di attacco. Una ricerca di Verizon ha infatti rilevato che il 90% degli attacchi informatici e il 70% delle violazioni dei dati iniziano da dispositivi endpoint compromessi. Con la crescente decentralizzazione della forza lavoro, i dipendenti possono utilizzare dispositivi personali alcune volte non adeguatamente protetti, ecco perché la strategia di sicurezza delle aziende si sta sempre più evolvendo sull'adozione di metodi quali la crittografia, il controllo delle applicazioni e il monitoraggio continuo.
Le stampanti e le multifunzioni spesso vengono trascurate nella strategia di sicurezza degli endpoint aziendali, nonostante gestiscano le informazioni e i dati più sensibili dell’organizzazione. L'ultimo studio di Quocirca1 sul panorama della sicurezza della stampa ha rivelato che le violazioni dei dati legate alla stampa costano alle aziende in media 630.000 sterline, e il 56% degli intervistati ha riferito di aver subito almeno una perdita di dati dovuta a una violazione della sicurezza di stampa nell'ultimo anno. Quando è stato chiesto di indicare le principali preoccupazioni relative alla sicurezza della stampa, i responsabili delle decisioni IT hanno elencato la sicurezza della stampa domestica (28%), la protezione dei documenti dalla stampa non autorizzata (28%) e l'identificazione delle vulnerabilità all'interno dell'infrastruttura di stampa (25%).
Il monitoraggio rappresenta uno degli elementi chiave di una strategia moderna di sicurezza degli endpoint. In quest'ottica, Canon ha recentemente introdotto la nuova tecnologia proprietaria Printer EDR (Endpoint Detection and Response), sviluppata per estendere al mondo della stampa le funzionalità avanzate di rilevamento e risposta alle minacce già utilizzate per PC e server. La soluzione monitora costantemente il comportamento delle stampanti, individuando attività anomale e contribuendo a contenere tempestivamente eventuali compromissioni prima che possano propagarsi all'interno della rete aziendale.
In senso più ampio il primo passo da fare per un responsabile alla sicurezza IT consiste nell’effettuare un audit, per consentire ai responsabili aziendali di comprendere la moltitudine di dispositivi endpoint e plug-in connessi alla rete. È necessario verificare che le versioni del software siano aggiornate e garantire la presenza di meccanismi in grado di segnalare i problemi non appena si presentino. Anche l'esecuzione di simulazioni può essere utile per assicurarsi che venga compreso a pieno cosa accadrà durante un incidente e si possa testare in anticipo il piano d'azione concordato.
Lo scorso anno, ad esempio, alcuni hacker hanno avuto accesso alla rete di una nota catena di negozi al dettaglio nel Regno Unito attraverso l'help desk di un fornitore terzo. L'incidente ha causato gravi disagi per mesi e ha avuto un impatto stimato in 300 milioni di sterline sull'utile operativo del rivenditore. Le organizzazioni stanno dedicando sempre più tempo alla due diligence per acquisire visibilità su come i fornitori gestiscono la propria sicurezza, assicurandosi che seguano gli stessi principi così che il livello di sicurezza sia lo stesso attraverso tutta la catena.
Le minacce alla sicurezza evolvono continuamente. Tuttavia, prima di dedicare tempo e investimenti significativi allo sviluppo di difese contro pericoli futuri, come il quantum computing, le organizzazioni non dovrebbero perdere di vista le minacce che si trovano ad affrontare oggi. Concentrandosi sulle nozioni di base – istruendo il personale sulle buone pratiche di sicurezza informatica, mettendo in sicurezza tutta l’eventuale catena dei fornitori e garantendo che tutti gli endpoint siano adeguatamente protetti – le aziende possono rafforzare notevolmente la propria resilienza ed essere meglio preparate ad affrontare le minacce che potrebbero emergere in futuro.
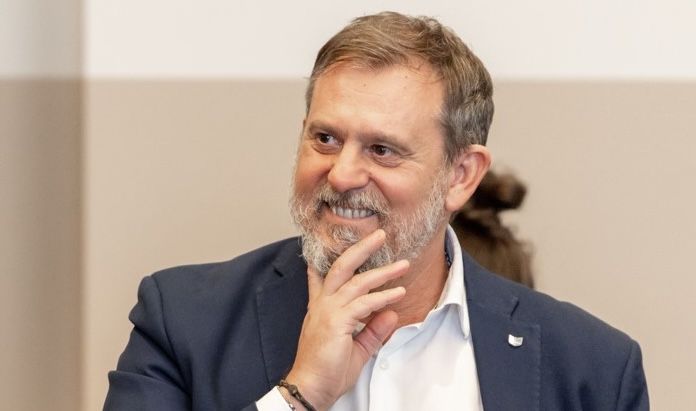
Davide Balladore è Marketing & Innovation IPSG Director di Canon Italia
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Magazine Tutti i numeri
G11 Media Networks

ImpresaCity e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
