AI agentica, Shadow AI e attacchi sempre più rapidi stanno ridefinendo il panorama delle minacce. Dai Fortinet Security Day 2026 emerge la necessità per le imprese di adottare nuovi approcci alla cybersecurity, capaci di anticipare e contrastare rischi in continua evoluzione.


Fortinet Security Day 2026, la cybersecurity cambia velocità: l'AI corre, le imprese inseguono
Dagli appuntamenti di Roma e Milano, oltre al dato record del pubblico presente, emerge una trasformazione profonda della sicurezza informatica. L'intelligenza artificiale moltiplica le opportunità ma anche le superfici di attacco, mentre le aziende faticano a governare strumenti, agenti autonomi e infrastrutture sempre più complesse. Fortinet rilancia la sfida della visibilità, dell'integrazione e dell'automazione. Sullo sfondo, i nuovi dati Clusit e le analisi del Politecnico di Milano.
La cybersecurity non ha più soltanto un problema di minacce. Ha un problema di velocità. Perché mentre le imprese cercano di comprendere come integrare l'intelligenza artificiale nei propri processi, il cybercrime ha già iniziato a utilizzarla per individuare vulnerabilità, automatizzare operazioni e moltiplicare la capacità offensiva. E soprattutto perché, nel frattempo, l'AI è entrata nelle aziende molto più rapidamente delle regole necessarie per governarla.
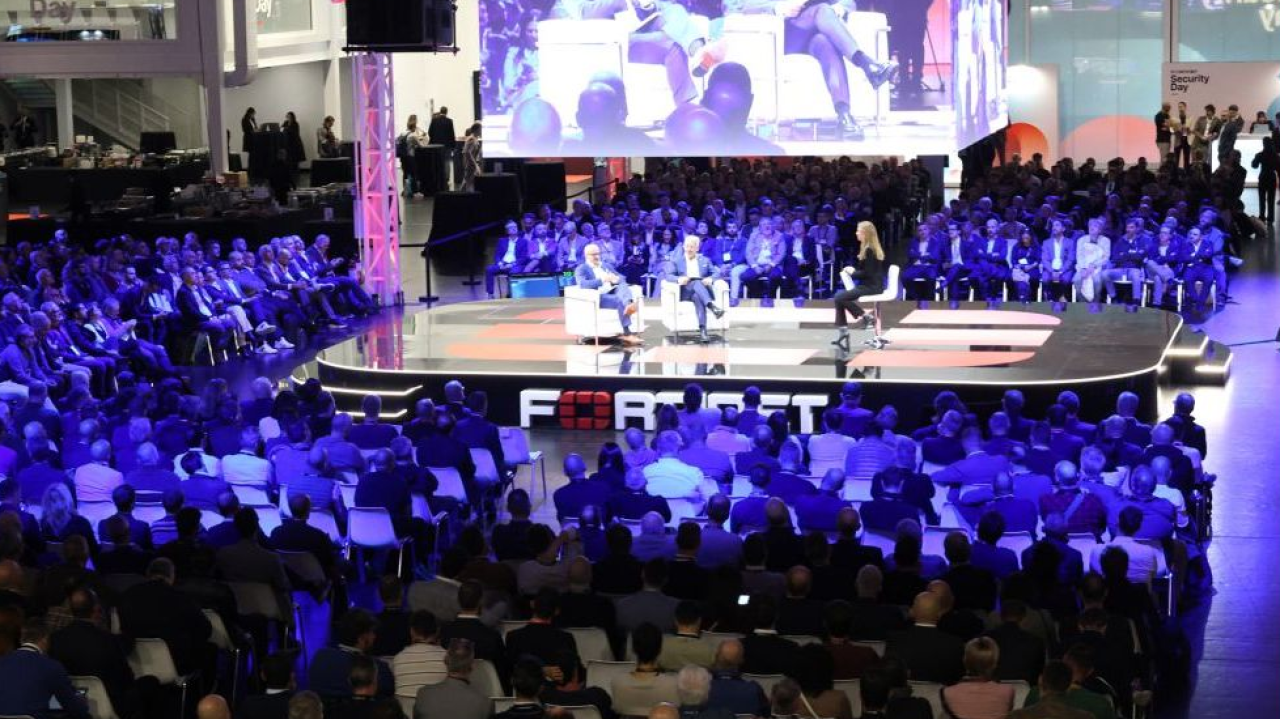
È questa la fotografia che emerge dai Fortinet Security Day 2026, gli appuntamenti organizzati a Roma e Milano che hanno riunito esperti, imprese e professionisti della sicurezza attorno a una questione destinata a condizionare le strategie tecnologiche dei prossimi anni: come difendere organizzazioni nelle quali applicazioni, dati, utenti e agenti intelligenti si muovono all'interno di ecosistemi sempre più distribuiti?
Due giorni, una community record che si è mossa, migliaia di presenti e un appuntamento ormai diventato un brand solidissimo e di riferimento assoluto nel mondo degli eventi ICT,
Il cuore, come si diceva, è la questione di cui sopra che assume un significato ancora più concreto alla luce degli ultimi numeri del Clusit. Secondo l'aggiornamento del Rapporto Clusit 2026, presentato il 28 ottobre, nei primi sei mesi dell'anno sono stati registrati 4.911 incidenti cyber gravi a livello mondiale, il 105% in più rispetto al semestre precedente e il 71% in più rispetto ai primi sei mesi del 2025. In Italia gli incidenti noti sono stati 245, con il settore manifatturiero che emerge come il più colpito. Numeri che descrivono uno scenario nel quale la pressione sulle imprese continua a crescere, pur con dinamiche differenti tra mercato nazionale e contesto internazionale.
Il primo elemento emerso dal confronto con il management di Fortinet riguarda un cambiamento che molte organizzazioni stanno ancora sottovalutando. L'intelligenza artificiale non rappresenta più una tecnologia da valutare in prospettiva, ma una realtà operativa già presente nelle attività quotidiane.
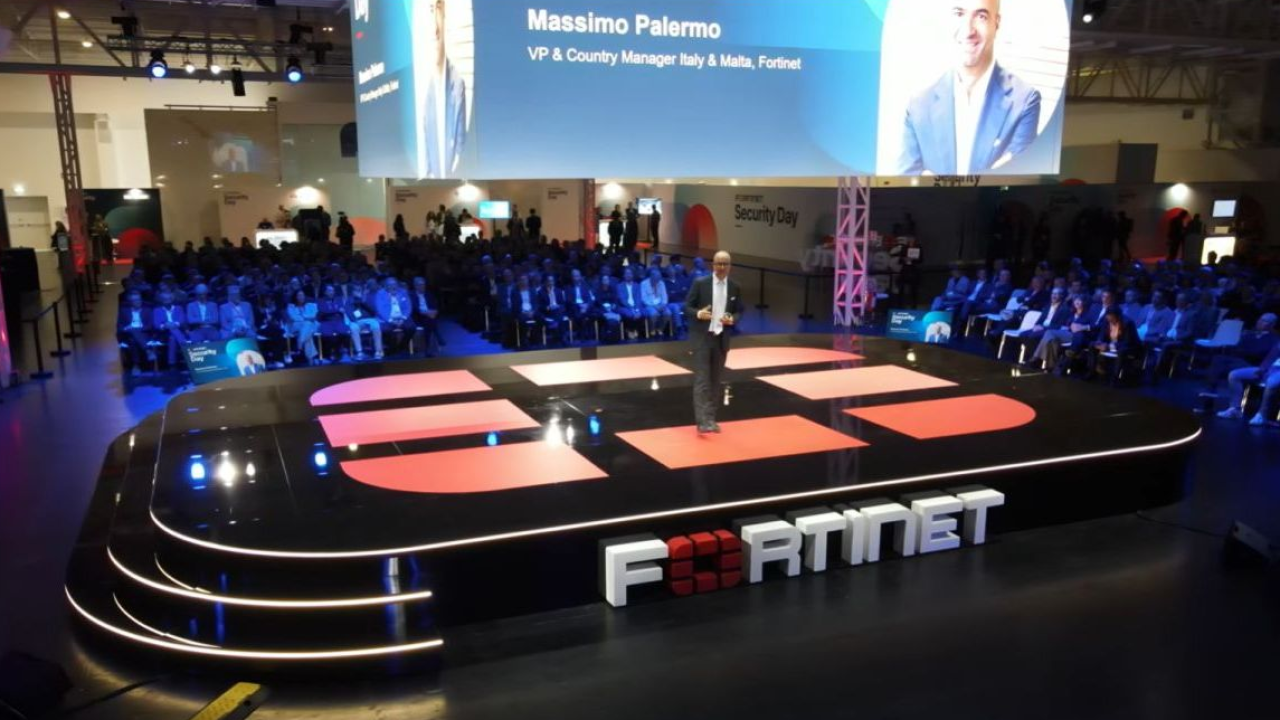
«L'artificial intelligence non è un qualcosa al quale le aziende stanno guardando, è qualcosa con il quale le aziende stanno già lavorando, o inconsapevolmente o consapevolmente», ha spiegato Massimo Palermo, VP & Country Manager Italy and Malta di Fortinet, durante la conferenza stampa.
Il riferimento è innanzitutto alla Shadow AI, ovvero l'utilizzo di applicazioni e strumenti di intelligenza artificiale al di fuori dei processi autorizzati e monitorati dall'organizzazione. Un fenomeno che nasce spesso da esigenze assolutamente legittime, come migliorare la produttività individuale o accelerare attività ripetitive, ma che può trasformarsi in una significativa vulnerabilità.
Quando un dipendente inserisce documenti riservati, informazioni sui clienti o proprietà intellettuale all'interno di servizi AI non governati, il rischio non riguarda soltanto la possibile esposizione dei dati. Riguarda la perdita di visibilità su dove quelle informazioni vengono elaborate, conservate e potenzialmente riutilizzate.
Ma esiste anche un secondo livello del problema. Sempre più imprese stanno sviluppando progetti di AI all'interno dei singoli dipartimenti, spesso senza una strategia comune. Marketing, risorse umane, IT e funzioni di business sperimentano strumenti differenti, costruendo progressivamente un ecosistema difficile da controllare.
Il problema diventa ancora più rilevante con l'affermazione dell'AI agentica. Gli agenti intelligenti non si limitano infatti a generare contenuti o rispondere a richieste, ma possono interagire con applicazioni, interrogare sistemi informativi ed eseguire operazioni con livelli crescenti di autonomia. Questo significa che possono commettere errori, operare oltre le autorizzazioni previste oppure diventare essi stessi un nuovo bersaglio per gli attaccanti.
La conseguenza è una superficie di attacco che non coincide più soltanto con reti, dispositivi e applicazioni tradizionali, ma comprende modelli, prompt, interfacce, identità digitali e connessioni tra agenti.
A riportare il confronto sulla situazione delle imprese italiane è stato Alessandro Piva, Senior Director degli Osservatori Digital Innovation del Politecnico di Milano e direttore dell'Osservatorio Cybersecurity & Data Protection.
Secondo Piva, l'arrivo dell'AI generativa ha modificato profondamente le modalità di adozione dell'intelligenza artificiale. Se in passato un progetto richiedeva un percorso strutturato, fatto di competenze, gestione dei dati e definizione delle responsabilità, oggi gli strumenti generativi possono essere utilizzati immediatamente, anche senza il coinvolgimento diretto delle funzioni IT.
Nel corso della conferenza stampa Piva ha ricordato come l'adozione progettuale dell'AI nelle grandi imprese italiane si collochi intorno al 70-
71%, mentre l'utilizzo degli strumenti generativi abbia raggiunto livelli sensibilmente superiori.
Il risultato è un disallineamento tra diffusione della tecnologia e capacità delle organizzazioni di accompagnarla con policy, strumenti operativi e modelli di gestione adeguati.
Lo stesso Piva ha richiamato le preoccupazioni dei responsabili della sicurezza informatica, sottolineando come una larga maggioranza dei CISO percepisca un incremento dei rischi collegati all'AI e come l'utilizzo non governato di applicazioni generative rappresenti ormai una delle principali aree di attenzione.
Il tema non è impedire l'utilizzo dell'intelligenza artificiale, ma costruire condizioni che ne consentano un'adozione sicura. Una distinzione fondamentale, soprattutto in un momento nel quale la produttività promessa dall'AI rischia di spingere le organizzazioni verso sperimentazioni non sufficientemente presidiate.
Se l'AI modifica il funzionamento delle imprese, sta trasformando altrettanto rapidamente il modo di operare dei criminali informatici.
È uno dei passaggi più significativi dell'analisi proposta da Aldo Di Mattia, Director of Specialized Systems Engineering e Cybersecurity Advisor Italy and Malta di Fortinet, che ha descritto un panorama nel quale l'intelligenza artificiale non rappresenta soltanto uno strumento di supporto, ma un vero moltiplicatore delle capacità offensive.
Gli agenti AI possono contribuire alla ricerca di vulnerabilità, accelerarne lo sfruttamento e coordinare più attività contemporaneamente. Tecniche che in passato richiedevano competenze specialistiche e tempi relativamente lunghi possono oggi essere rese più accessibili e automatizzate.
Particolarmente significativa è l'evoluzione degli attacchi basati sull'ingegneria sociale. La possibilità di riprodurre artificialmente la voce di un dirigente o di un responsabile aziendale introduce nuove criticità nei processi di verifica dell'identità, soprattutto quando richieste apparentemente legittime riguardano trasferimenti di denaro, informazioni riservate o operazioni sensibili.
Di Mattia ha insistito sulla necessità di adeguare i tempi della difesa a quelli degli attaccanti. Il principio è semplice: quando una minaccia può
evolvere in pochi secondi, affidarsi esclusivamente a procedure manuali e interventi successivi all'incidente non è più sufficiente.
La prospettiva trova riscontro anche nelle analisi di Clusit, che nell'aggiornamento semestrale del Rapporto 2026 individua nell'intelligenza artificiale un moltiplicatore delle capacità offensive, pur precisando che non può essere considerata la causa principale dell'incremento degli incidenti registrati. I ricercatori segnalano inoltre i primi indizi di agentic hacking, uno scenario nel quale gruppi di agenti intelligenti potrebbero condurre operazioni coordinate e adattare autonomamente le strategie di attacco.
È un'evoluzione che impone alle imprese di rivedere non soltanto gli strumenti utilizzati, ma l'intero modello operativo della cybersecurity.
Un altro dato emerso dai Fortinet Security Day riguarda la crescente importanza delle attività che precedono l'attacco vero e proprio.
Secondo il Global Threat Landscape Report 2026 dei FortiGuard Labs, basato sulla telemetria raccolta dalle tecnologie di sicurezza Fortinet, il cybercrime sta accelerando lungo tutte le fasi della catena di attacco, dalla ricognizione iniziale allo sfruttamento delle vulnerabilità. Nel corso del 2025, i sistemi di rilevamento Fortinet hanno registrato a livello globale circa 122 miliardi di tentativi di sfruttamento delle vulnerabilità, con una crescita del 25,49% rispetto all'anno precedente.
I dati, relativi alle attività malevole rilevate dalla rete di sensori e dalle soluzioni di sicurezza Fortinet, comprendono tentativi di exploit e altre tecniche offensive, tra cui gli attacchi brute force finalizzati a individuare credenziali valide. Le analisi dei FortiGuard Labs evidenziano inoltre il crescente impiego dell'intelligenza artificiale e dell'automazione nelle attività di ricognizione e preparazione degli attacchi, con una progressiva riduzione del tempo che intercorre tra la scoperta di una vulnerabilità e il suo sfruttamento.
Gli attaccanti investono sempre più tempo e risorse nella ricognizione delle infrastrutture, nella ricerca delle vulnerabilità e nell'identificazione dei bersagli.
Questo sposta progressivamente l'attenzione dalla sola capacità di risposta alla necessità di riconoscere tempestivamente i segnali che anticipano un'intrusione.
Vulnerability assessment continuo, threat intelligence, analisi comportamentale, tecniche di deception e automazione diventano così componenti di una strategia che deve essere in grado di intervenire prima che una vulnerabilità venga effettivamente sfruttata.
La cybersecurity, in altre parole, non può più limitarsi a proteggere un perimetro. Deve comprendere ciò che accade all'interno e all'esterno dell'organizzazione, identificando relazioni e anomalie in un ambiente digitale in continua trasformazione.
Accanto all'accelerazione delle minacce, i Fortinet Security Day hanno acceso i riflettori su un problema meno spettacolare ma altrettanto rilevante: la complessità delle architetture di sicurezza aziendali.
Negli ultimi anni molte organizzazioni hanno affrontato ogni nuova esigenza acquistando una tecnologia specifica. Una soluzione per gli endpoint, una per il cloud, un'altra per la rete, altre ancora per il monitoraggio, la protezione dei dati e la gestione delle identità.
Il risultato è spesso un insieme di prodotti che funzionano individualmente, ma che faticano a comunicare tra loro.
Filippo Cassini, Global Technical Officer e SVP of Engineering di Fortinet, ha richiamato il concetto di accidental architecture, un'architettura costruita attraverso successive stratificazioni tecnologiche anziché secondo un disegno organico.
Durante il confronto è stato citato il caso di organizzazioni che arrivano a gestire oltre 50
differenti prodotti di sicurezza. Una frammentazione che può tradursi in costi crescenti, difficoltà operative e tempi di reazione incompatibili con l'attuale velocità delle minacce.
La risposta proposta da Fortinet è un percorso di consolidamento progressivo, basato sull'integrazione delle tecnologie e sull'automazione dei processi.
È in questo contesto che si inserisce la strategia della Fortinet Security Fabric, l'architettura attraverso la quale il vendor punta a coordinare networking, cybersecurity, protezione degli endpoint, sicurezza cloud e gestione delle operazioni.
L'obiettivo è favorire una maggiore condivisione delle informazioni e rendere possibile una risposta coordinata agli incidenti, evitando che ogni sistema continui a operare come un elemento isolato.
Non significa necessariamente sostituire tutte le tecnologie esistenti con quelle di un unico fornitore. Il tema dell'interoperabilità, attraverso API e integrazioni con piattaforme di terze parti, resta infatti centrale per consentire alle imprese di valorizzare gli investimenti già effettuati.
La differenza, nella prospettiva illustrata da Fortinet, non è più determinata dal numero di strumenti disponibili, ma dalla capacità di farli lavorare insieme.
La trasformazione descritta durante gli eventi trova una declinazione concreta anche nell'evoluzione dell'offerta tecnologica Fortinet.
L'azienda sta rafforzando le proprie capacità di protezione degli ambienti AI attraverso strumenti dedicati alla visibilità, al controllo delle interazioni con i modelli e alla prevenzione dell'esposizione di informazioni sensibili.
Tra le soluzioni al centro della strategia figurano FortiGuard Inline AI Security e FortiAIGate, progettate per estendere i controlli di sicurezza alle applicazioni di intelligenza artificiale, ai prompt, agli agenti e alle relative interazioni con i sistemi aziendali.
FortiGuard Inline AI Security e FortiAIGate introducono funzionalità di governance e protezione dei modelli e degli agenti, con possibilità di definire policy e limiti operativi. La disponibilità di opzioni di implementazione in ambienti controllati dall'organizzazione risponde anche alle esigenze di privacy e sovranità digitale.
Sul versante delle operazioni di sicurezza, l'evoluzione di FortiSOC punta invece a integrare analisi degli eventi, threat intelligence e automazione della risposta, utilizzando l'intelligenza artificiale per supportare il lavoro degli analisti.
Il principio è quello di ridurre il tempo necessario per interpretare grandi quantità di segnali, identificare gli eventi realmente critici e coordinare le contromisure.
L'AI diventa quindi contemporaneamente una nuova superficie da proteggere e una componente della stessa architettura difensiva. Una doppia dimensione destinata a caratterizzare sempre più le strategie di sicurezza delle imprese.
Il confronto ha affrontato anche il ruolo crescente delle infrastrutture dedicate all'intelligenza artificiale.
L'espansione dei data center e la realizzazione di AI Factory rappresentano opportunità significative per il sistema economico italiano, ma introducono nuove concentrazioni di risorse, capacità di calcolo e informazioni strategiche.
Alessandro Piva ha richiamato, nel corso della conferenza stampa, 83 progetti di data center annunciati in Italia nell'arco di tre anni, per un potenziale di investimento di circa 25 miliardi di euro. Si tratta di investimenti prospettici, non di realizzazioni già completate, la cui effettiva concretizzazione dipenderà da numerosi fattori.
Il punto centrale è che la concentrazione di infrastrutture critiche richiede una visione della sicurezza che vada oltre la protezione informatica tradizionale.
Continuità energetica, sicurezza fisica, resilienza delle reti, affidabilità della supply chain e controllo degli accessi diventano elementi strettamente interdipendenti.
Lo stesso concetto di sovranità digitale assume un significato più ampio rispetto alla semplice localizzazione geografica dei dati. Conta certamente dove le informazioni vengono conservate, ma contano anche chi può accedervi, quale giurisdizione si applica, chi controlla le infrastrutture e quali garanzie esistono sulla continuità dei servizi.
In questo scenario emerge inoltre il tema della sicurezza post-quantistica.
Sebbene il quantum computing non rappresenti ancora una tecnologia di adozione generalizzata per le imprese, la necessità di preparare le infrastrutture crittografiche è già attuale. Il rischio è quello noto come Harvest Now, Decrypt Later: informazioni cifrate intercettate oggi potrebbero essere conservate per essere decifrate in futuro, qualora diventassero disponibili capacità di calcolo sufficientemente avanzate.
Per CIO e CISO la conseguenza è la necessità di iniziare a valutare gli asset crittografici, la durata della riservatezza dei dati e i percorsi di migrazione verso algoritmi resistenti agli attacchi quantistici.
Uno degli aspetti più interessanti emersi dai Fortinet Security Day riguarda il superamento di una visione esclusivamente tecnologica della sicurezza.
Massimo Palermo ha sottolineato come la cybersecurity sia ormai una responsabilità che coinvolge molteplici soggetti, dalle funzioni IT al management, dai fornitori tecnologici alle istituzioni pubbliche.
In uno scenario caratterizzato da tensioni geopolitiche, digitalizzazione accelerata e minacce sempre più sofisticate, ai vendor viene chiesto non soltanto di sviluppare tecnologie efficaci, ma anche di contribuire alla costruzione di ecosistemi affidabili.
Questo significa condividere informazioni sulle minacce, collaborare con le autorità e investire nella diffusione delle competenze.
Fortinet ha ricordato le proprie iniziative di formazione e certificazione, sviluppate anche attraverso collaborazioni con organizzazioni e istituzioni, e l'estensione dei programmi di sensibilizzazione alla sicurezza informatica alle scuole medie e agli ultimi anni della scuola primaria.
Una scelta che parte da una constatazione: l'esposizione ai rischi digitali comincia molto prima dell'ingresso nel mondo del lavoro, mentre la formazione sui comportamenti sicuri arriva spesso troppo tardi.
«Anche nell'era dell'artificial intelligence il target è sempre uno solo, è l'uomo, con la sua fretta, con le sue debolezze, con la sua superficialità», ha osservato Palermo.
Una considerazione che riporta il dibattito al punto di partenza. Per quanto avanzate possano diventare le tecnologie di difesa, il comportamento delle persone, la qualità dei processi e la cultura organizzativa continueranno a incidere direttamente sul livello di sicurezza delle imprese.
Il messaggio che arriva dagli appuntamenti di Roma e Milano va dunque oltre la necessità di aggiornare le tecnologie di protezione.
La cybersecurity sta entrando in una fase nella quale la capacità di governare la complessità diventa importante quanto quella di riconoscere e bloccare un attacco.
L'intelligenza artificiale accelera la trasformazione digitale, ma rende più difficile distinguere tra strumenti autorizzati e applicazioni non controllate, tra attività umane e operazioni automatizzate, tra infrastrutture tradizionali e nuovi ambienti intelligenti.
Per le imprese questo significa ripensare le strategie di sicurezza partendo dalla visibilità, dalla gestione delle identità, dalla protezione dei dati e dall'integrazione delle tecnologie. Significa soprattutto costruire modelli operativi nei quali prevenzione, rilevamento e risposta possano agire con continuità e tempi adeguati alla velocità delle minacce.
È qui che si colloca la proposta industriale di Fortinet, fondata sulla convergenza tra networking e cybersecurity, sull'approccio a piattaforma e sull'impiego dell'AI come strumento di protezione.
Ma è anche qui che emerge una questione più generale per l'intero mercato: la sicurezza informatica non può continuare a essere progettata inseguendo ogni nuova minaccia con un nuovo prodotto.
La vera differenza sarà nella capacità delle organizzazioni di trasformare investimenti, tecnologie e competenze in una strategia coerente. Perché nell'era dell'intelligenza artificiale la domanda non è più soltanto quanto rapidamente si riesca a innovare, ma quanto controllo si riesca a mantenere mentre lo si fa.
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.